Lundi, 8 h 12, plus rien ne démarre. Répétez-le avant que ça n'arrive.
Actualités
6 Min
Le Cybermois est le bon moment pour répéter la panne. Un exercice d'une heure, sept questions, six personnes autour d'une table, et trois actions à la fin.

🎯 L'essentiel
On ne répète pas un incendie parce qu'on le souhaite. On le répète pour que le jour venu, personne n'ait à improviser. Voici un exercice d'une heure, sans informaticien dans la pièce, qui révèle l'essentiel.
Le Cybermois 2026 se déroule du 1er au 31 octobre. Les entreprises et les collectivités sont invitées à organiser leurs propres actions.
L'exercice tient en 60 minutes, avec 4 à 6 personnes : direction, administratif, activité, la personne qui gère l'informatique, un manager.
Sept questions, dont la première ne concerne pas l'informatique : qui décide ?
Règle du jeu : personne n'ouvre un document, personne ne cherche sur Internet. On répond de mémoire, parce que c'est ce qui se passera.
À la fin, trois actions, chacune avec un responsable et une date. Pas dix.
📌 Pourquoi ce sujet maintenant
Du 1er au 31 octobre, le Cybermois, piloté par Cybermalveillance.gouv.fr, rassemble plus de 360 événements en France autour du slogan « Se cyber protéger, ce n'est pas si bête ». Selon le 3e baromètre de Cybermalveillance.gouv.fr, réalisé avec Ipsos.Digital et publié au lancement de la campagne, 45 % des Français interrogés déclarent avoir été informés d'une fuite de leurs données personnelles en 2026, contre 30 % en 2025. C'est un bon prétexte pour réunir six personnes une heure, et ne parler que de ce qu'on ferait un lundi matin.
Lundi, 8 h 12. Plus aucun fichier ne s'ouvre. Un message s'affiche sur l'écran du serveur. La téléphonie IP ne répond plus. Deux collaborateurs sont déjà dans votre bureau.
La question n'est pas « qui a fait ça ». Elle viendra plus tard, avec plus de calme. La question est : qui décide, dans la minute qui suit ?
Pourquoi un exercice, et pas un plan
Un plan de reprise écrit est utile. Un plan de reprise répété est autre chose : il a été confronté à des gens, dans une pièce, avec un chronomètre. Nous avons expliqué la différence entre PRA et PCA dans un article précédent. Ici, on ne rédige rien. On répond à des questions, à voix haute, pour voir où ça coince.
C'est une répétition, pas une alarme. L'objectif n'est pas de gagner l'exercice. Il est de trouver, en une heure et sans conséquence, ce qu'un vrai lundi vous aurait fait découvrir au pire moment.
Le format
60 minutes, chronométrées.
4 à 6 personnes : la direction, l'administratif ou la comptabilité, un responsable d'activité, la personne qui gère l'informatique (ou son prestataire, joint comme un jour normal), un manager.
Une carte de scénario, lue à voix haute : « Lundi, 8 h 12. Plus aucun fichier ne s'ouvre. Un message s'affiche sur l'écran du serveur. Le téléphone IP ne répond plus. »
Une règle : personne n'ouvre un document, personne ne cherche sur Internet. On répond de mémoire. C'est ce qui se passera.
Les sept questions
1. Qui décide ? (5 minutes)
Une personne, avec un suppléant. Pas un comité. Si la discussion dure plus de deux minutes, vous avez trouvé votre premier trou.
2. Qui appelle qui ? (10 minutes)
Avec quels numéros, hors du système informatique. L'annuaire est peut-être dans ce qui est tombé. Un numéro qui n'existe que dans un téléphone, c'est un classique.
3. Quelles trois activités repartent en premier ? (10 minutes)
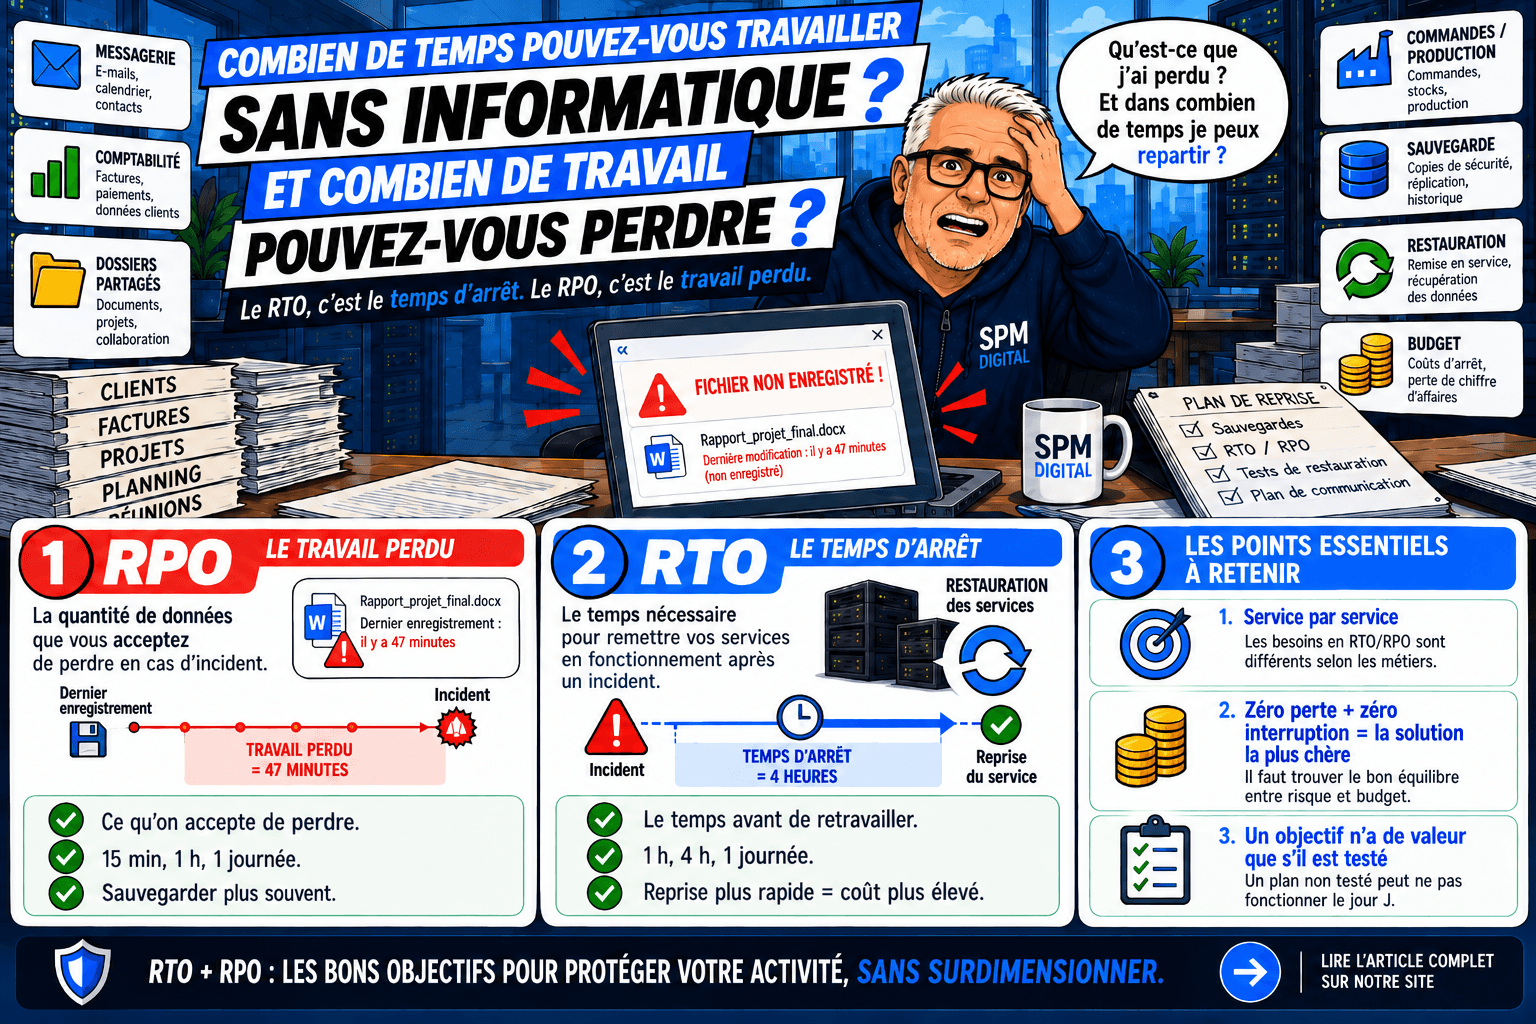
Et dans quel ordre. Si tout est prioritaire, rien ne l'est. Cette question prépare directement la discussion sur le délai d'arrêt et la perte de données acceptables, que nous avons détaillée dans notre article sur le RTO et le RPO.
4. Où sont les sauvegardes, et qui peut y accéder ? (10 minutes)
Et la question qui fâche : quand la dernière restauration a-t-elle été faite ? Si personne ne sait répondre, notez-le. C'est probablement le trou le plus utile de l'exercice.
5. Comment se parle-t-on sans messagerie ni téléphone IP ? (10 minutes)
Le groupe WhatsApp personnel est souvent le plan B. Avouons-le. La vraie question est de savoir s'il est choisi ou subi, et s'il contient tout le monde.
6. Que dit-on, et qui parle ? (10 minutes)
Aux clients, aux salariés, aux partenaires. Un message simple, honnête, sans détail technique, et une seule voix.
7. Qui prévient les personnes extérieures ? (5 minutes)
Votre prestataire informatique, votre assureur si vous avez un contrat dédié, votre banque si des paiements sont concernés. Dans quel ordre, et qui s'en charge.
Le débrief : trois actions, pas dix
Dix dernières minutes. Chaque trou identifié est noté, puis on garde les trois qui comptent le plus. Chacun reçoit un responsable et une date. Les autres vont dans la liste de l'année prochaine.
Dans nos échanges avec les dirigeants, les mêmes trous reviennent : un numéro qui n'existe que dans un téléphone, un mot de passe connu d'une seule personne, une sauvegarde dont personne ne sait dire quand elle a été restaurée. Ils se corrigent en une semaine. Encore faut-il les avoir vus.
Si vous voulez aller plus loin sur ce qui se passe après une attaque, nous avons listé les cinq erreurs qui coûtent le plus cher.
📌 Un exercice sans peur
Cet exercice ne cherche pas à effrayer. Les attaques qui aboutissent sont moins nombreuses qu'avant selon le baromètre CESIN, mais leurs conséquences sont plus lourdes : c'est précisément pour cela que la préparation compte. On ne peut pas empêcher tous les incidents. On peut éviter d'improviser quand ils surviennent.
✅ Ce que l'exercice prépare
Il s'inscrit dans les piliers Anticiper (savoir ce qui est critique) et Reprendre (savoir comment on repart). À refaire une fois par an, et après tout changement important : nouvelle direction, nouveau prestataire, nouvelle infrastructure.
🧭 Ce que nous faisons sur ce sujet
Si vous préférez ne pas conduire cet exercice seul, SPM Digital peut le préparer et l'animer avec vous, comme point de départ d'un diagnostic de votre résilience IT : ce qui est critique, ce qui est sauvegardé, ce qui a été restauré, et ce qui manque.
Les actions qui en ressortent relèvent de nos services d'audit et de conseil, d'infogérance et de sauvegarde, selon ce que l'exercice a révélé.
❓ Questions fréquentes
Faut-il un expert pour animer cet exercice ?
Non. Il se conduit sans informaticien, avec une carte de scénario et un chronomètre. Un regard extérieur aide à poser les questions qui fâchent, mais ce n'est pas indispensable pour une première fois.
Combien de temps et de personnes faut-il prévoir ?
Une heure, quatre à six personnes : direction, administratif, activité, informatique, un manager. Plus de six personnes, et l'exercice se transforme en réunion.
Et si on découvre des trous graves ?
C'est le but. Notez-les, gardez trois actions avec un responsable et une date, et refaites l'exercice dans six mois pour vérifier que les trous sont fermés.
À quelle fréquence le refaire ?
Une fois par an, et après tout changement important : nouvelle direction, nouveau prestataire, nouvelle infrastructure.
Sources & Références
Cybermalveillance.gouv.fr, communiqué de lancement du Cybermois 2026 du 1er octobre (plus de 360 événements, 2 400 partenaires) et 3e baromètre de perception cyber réalisé avec Ipsos.Digital (45 % des Français informés d'une fuite en 2026, contre 30 % en 2025), relayés par TPE Actu : lire l'article et Le Blog du Modérateur : lire l'article.
Cybermalveillance.gouv.fr, ressources du Cybermois : site officiel.
CESIN, baromètre annuel de la cybersécurité des entreprises, janvier 2026 : communiqué de presse.
Retours terrain SPM Digital sur les exercices et plans de reprise chez nos clients.
Ressources