La double authentification est activée. Et le compte est ouvert quand même.
Actualités
6 Min
Les attaques actuelles ne cherchent plus votre mot de passe : elles volent la session après validation du code. Comment ça marche, et quoi mettre en face.

🎯 L'essentiel
La double authentification reste indispensable, mais elle ne suffit plus seule. Les attaques actuelles ne cherchent pas à deviner votre mot de passe : elles volent la connexion une fois que l'utilisateur a validé son code.
Principe : un serveur pirate s'intercale entre l'utilisateur et la vraie page Microsoft, laisse passer la connexion, et récupère au passage le laissez-passer de session.
Résultat : l'attaquant entre dans le compte sans mot de passe et sans nouvelle demande de code.
Les codes par SMS et les applications d'authentification ne bloquent pas ce scénario. Les clés de sécurité physiques le bloquent.
Signal numéro un à vérifier chez vous : l'apparition d'une règle de redirection automatique dans une boîte mail. C'est souvent le premier geste après une compromission.
En cas de compromission, changer le mot de passe ne suffit pas : il faut révoquer les sessions actives.
Vous avez activé la double authentification. C'était la bonne décision, et il faut la garder.
Mais si vous vous êtes dit à ce moment-là que le sujet était réglé, il faut rouvrir le dossier. Les attaquants ont fait ce que font les gens rationnels devant une porte blindée : ils ont arrêté d'essayer de la forcer, et ils attendent que quelqu'un l'ouvre.
Comment un compte tombe alors que tout est activé
Un. Votre collaborateur reçoit un message crédible sur un sujet banal : un document partagé, une facture, une notification de messagerie vocale. Il clique.
Deux. La page qui s'affiche ressemble en tout point à la page de connexion Microsoft. Elle y ressemble parce qu'elle relaie la vraie page. Le collaborateur saisit son mot de passe, valide sa demande d'authentification, et la connexion aboutit réellement. De son point de vue, tout est normal.
Trois. Entre les deux, le serveur pirate a récupéré ce qui est émis après l'authentification : le laissez-passer de session. Rejoué depuis une autre machine, il ouvre le compte sans mot de passe et sans nouveau code.
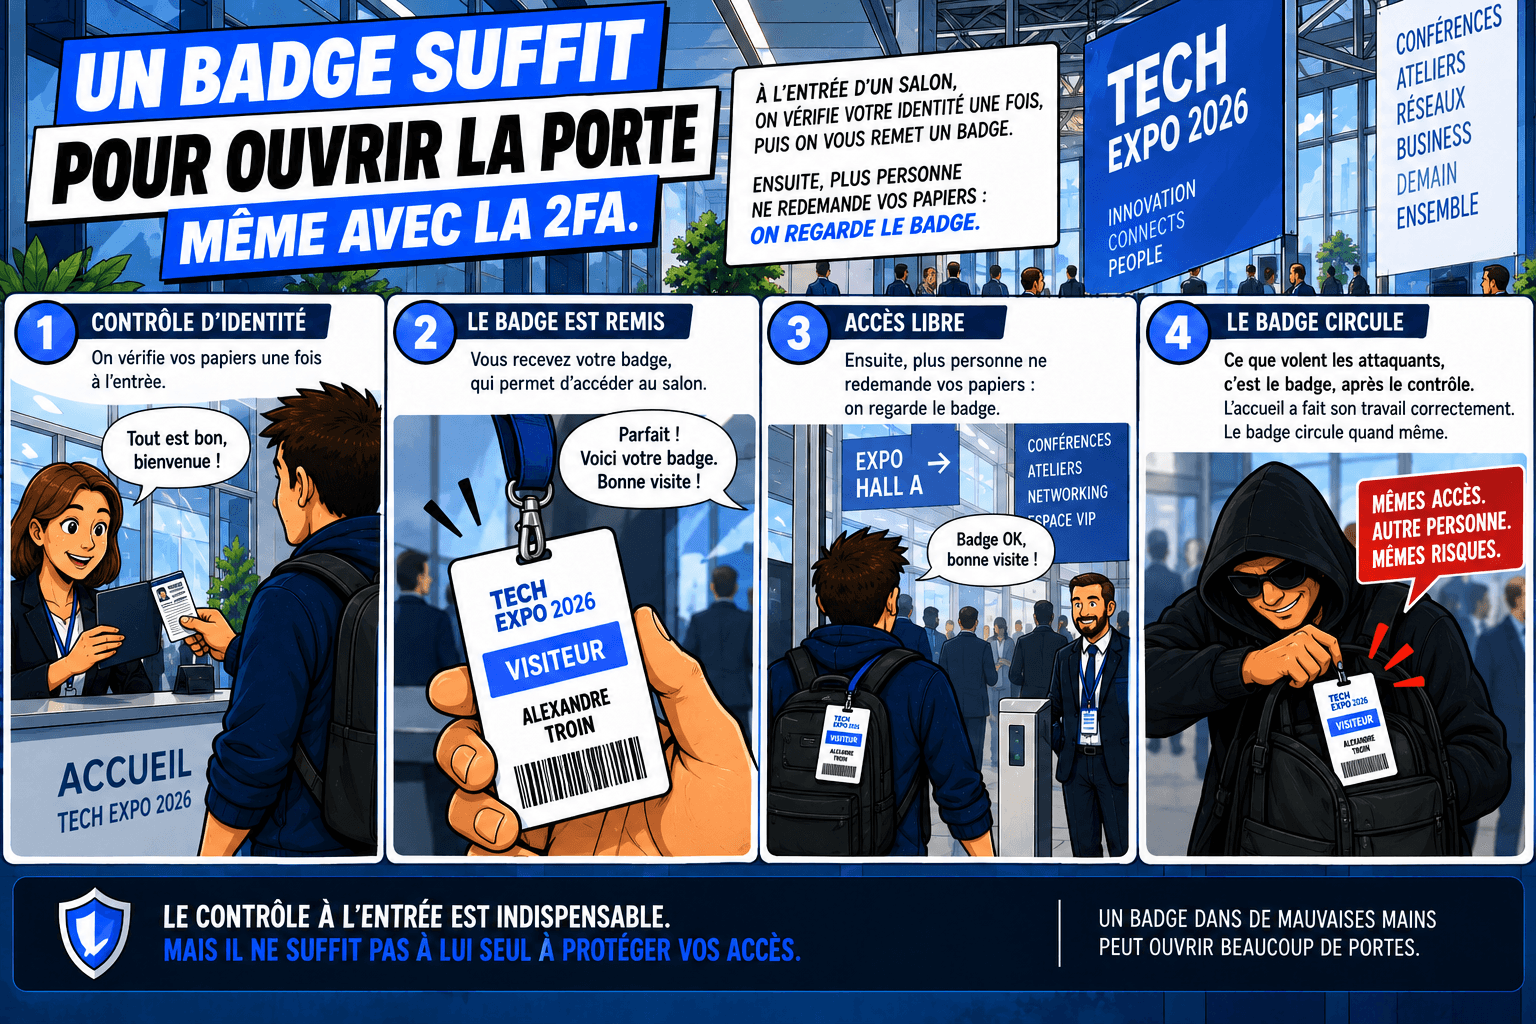
ℹ️ L'image du badge de salon
À l'entrée d'un salon professionnel, on vérifie votre identité une fois, puis on vous remet un badge. Ensuite, plus personne ne redemande vos papiers : on regarde le badge.
Ce que volent les attaquants, c'est le badge, après le contrôle. L'accueil a fait son travail correctement. Le badge circule quand même.
Ce que l'attaquant fait ensuite
Rarement du spectaculaire. Le plus souvent, il lit. Il regarde les échanges en cours, repère un dossier avec un enjeu financier, comprend qui valide quoi, et attend le bon moment pour intervenir dans une discussion existante. C'est ce qui rend ces messages difficiles à repérer : ils arrivent dans un fil que vous avez vous-même commencé.
Et très souvent, il crée une règle de redirection automatique : certains messages, typiquement ceux contenant les mots facture ou virement, partent vers une adresse externe ou atterrissent dans un dossier que personne n'ouvre. Cette règle est discrète, et elle survit au changement de mot de passe.
Si vous ne devez vérifier qu'une seule chose après cet article, vérifiez les règles de messagerie de vos comptes sensibles.
Ce qui marche vraiment en face
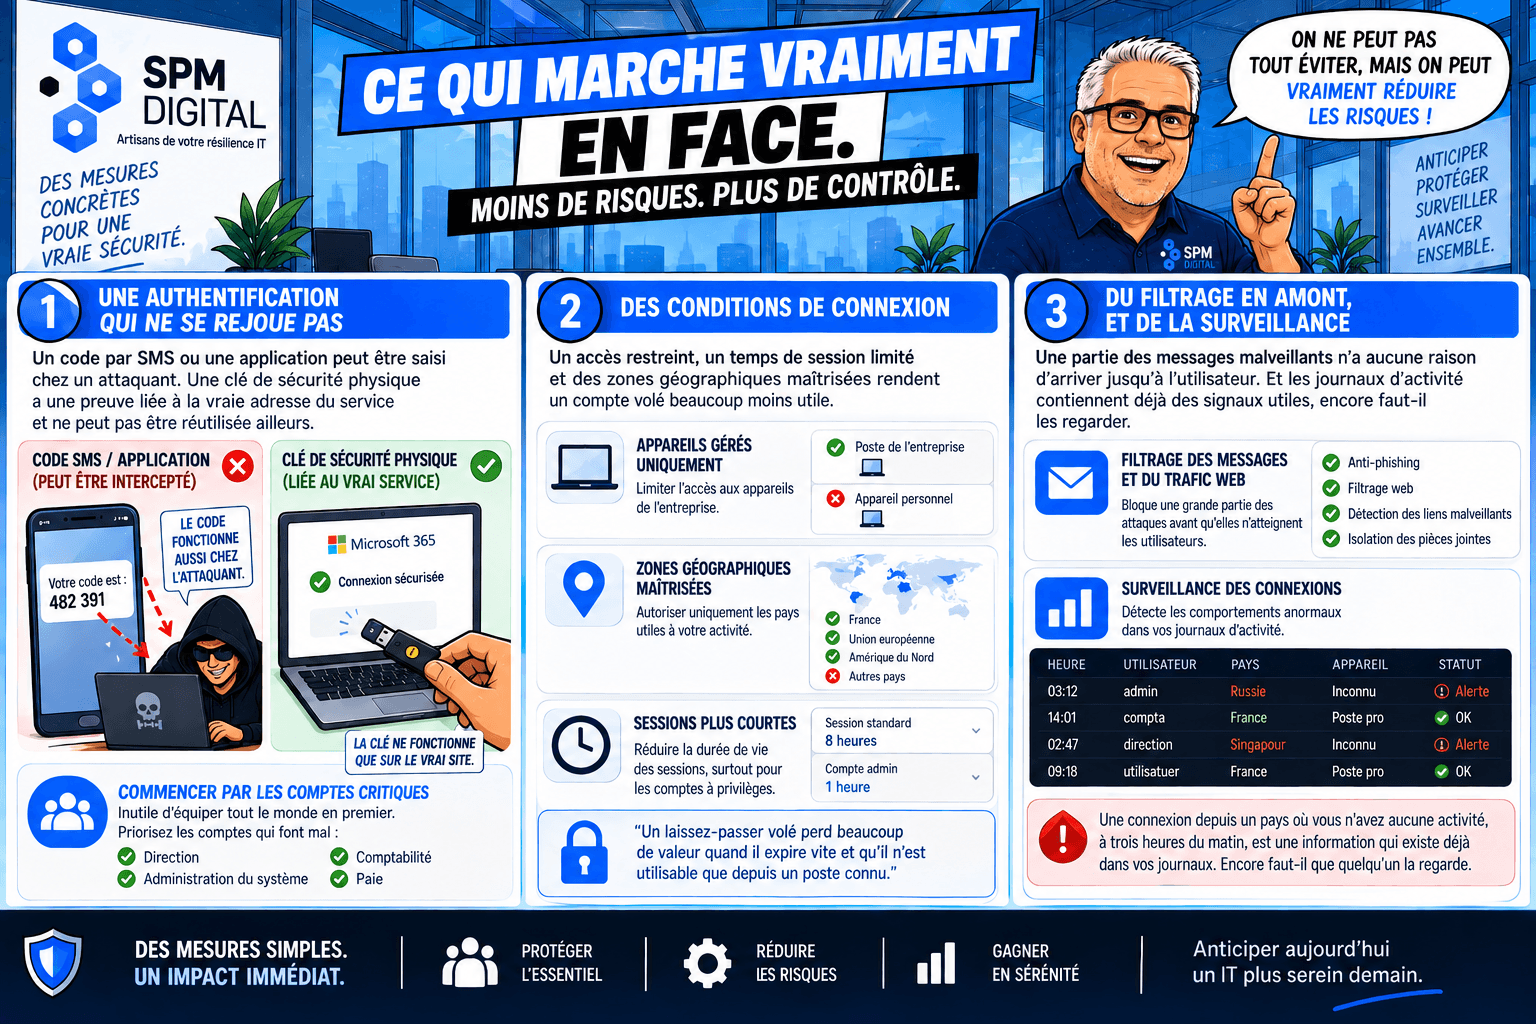
Une authentification qui ne se rejoue pas
Un code reçu par SMS ou affiché dans une application, l'utilisateur le saisit lui-même. Sur une page relayée, il le saisit donc chez l'attaquant. Une clé de sécurité physique fonctionne autrement : la preuve est liée à la vraie adresse du service et ne peut pas être réutilisée ailleurs. Les analyses publiées par les éditeurs de sécurité, comme celle de Proofpoint sur ces campagnes, convergent sur ce point.
Le déploiement complet demande de la préparation. Le déploiement utile est plus simple : commencer par les comptes qui font mal. Direction, administration du système, comptabilité, paie. Une poignée de comptes, pas tout le parc.
Des conditions de connexion
Restreindre l'accès aux appareils gérés par l'entreprise, limiter les zones géographiques utiles à votre activité, réduire la durée de vie des sessions sur les comptes à privilèges. Un laissez-passer volé perd beaucoup de valeur quand il expire vite et qu'il n'est utilisable que depuis un poste connu.
Du filtrage en amont, et de la surveillance
Une partie de ces messages n'a aucune raison d'arriver jusqu'à l'utilisateur : le filtrage de la messagerie et du trafic web en bloque une proportion importante. Et une connexion depuis un pays où vous n'avez aucune activité, à trois heures du matin, est une information qui existe déjà dans les journaux de votre environnement. Encore faut-il que quelqu'un la regarde.
📌 Le seul réflexe à demander à vos équipes
Ne leur demandez pas de repérer les fausses pages : elles sont devenues indiscernables, et leur faire porter cette responsabilité est injuste.
Demandez-leur autre chose, de bien plus simple : signaler toute demande d'authentification qui arrive sans qu'ils aient rien déclenché. Une validation qu'on n'a pas provoquée, c'est quelqu'un d'autre qui essaie d'entrer.
Et si le compte est déjà compromis
Changer le mot de passe ne suffit pas, puisque l'attaquant n'en avait pas besoin. Il faut révoquer les sessions actives, inspecter les règles de messagerie, vérifier les applications autorisées sur le compte et l'historique des connexions.
Et prévenir ceux qui ont reçu des messages depuis ce compte, parce que la deuxième vague de l'attaque part souvent de chez vous. C'est aussi le moment où l'on mesure la valeur d'une sauvegarde indépendante de la plateforme.
🧭 Ce que nous faisons sur ce sujet
SPM Digital durcit les environnements Microsoft 365 et Active Directory des PME : authentification renforcée sur les comptes sensibles, conditions de connexion, contrôle des règles de messagerie et des applications autorisées.
En amont, nous déployons le filtrage des flux avec ESET, Sophos et OPNsense/Zenarmor, et nous assurons la surveillance des accès dans le cadre de l'infogérance. En cas de compromission, nous intervenons sur la révocation des sessions et la remise en état.
❓ Questions fréquentes
La double authentification est-elle devenue inutile ?
Non, et il ne faut surtout pas la désactiver. Elle bloque toujours l'immense majorité des tentatives, en particulier celles basées sur des mots de passe volés. Elle ne couvre simplement pas le vol de session après authentification.
Qu'est-ce qu'un jeton de session, en langage simple ?
C'est le badge remis après le contrôle d'identité. Il évite de redemander le mot de passe à chaque action. Volé, il permet d'accéder au compte sans mot de passe et sans déclencher de nouvelle demande de code.
Faut-il équiper toute l'entreprise de clés de sécurité ?
Rarement d'emblée. L'approche efficace consiste à commencer par les comptes à fort impact : direction, administrateurs, comptabilité, paie. C'est là que la compromission coûte le plus cher, et cela représente peu de postes.
Comment savoir si un compte a déjà été compromis ?
Les signaux les plus fréquents sont une règle de redirection inconnue, une connexion depuis un pays inhabituel, une application inconnue autorisée sur le compte, ou des messages envoyés depuis la boîte sans que l'utilisateur les ait écrits.
Sources & Références
Proofpoint, analyses publiées sur les campagnes de phishing de type adversary in the middle visant Microsoft 365.
Travaux publiés en 2026 par un cabinet français de sécurité sur des campagnes de vol de comptes Microsoft 365 avec contournement du second facteur.
Microsoft Learn, documentation sur la protection des identités et des sessions.
Retours terrain SPM Digital sur les compromissions de messagerie traitées chez nos clients.

Rédigé par Sylvain Sarazin
Expert IT pour PME en Île-de-France · virtualisation, sécurité, infogérance.
Similar Topic


