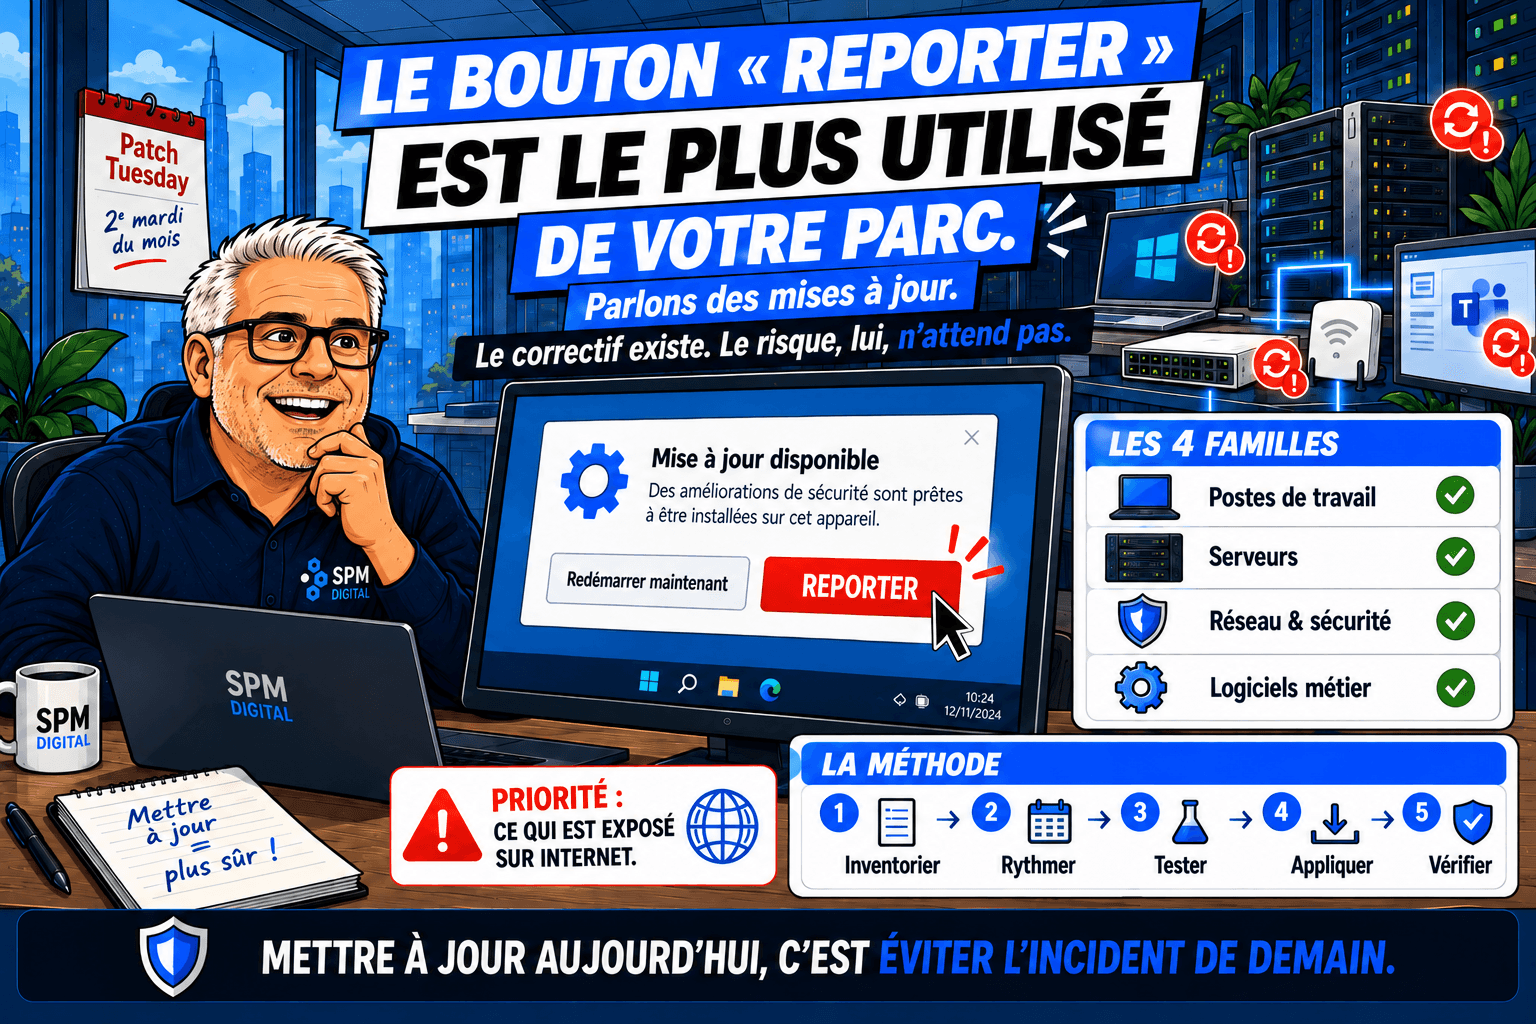
Le bouton « reporter » est le plus utilisé de votre parc. Parlons des mises à jour.
Actualités
6 Min
Les mises à jour s'accumulent par peur de casser quelque chose. La méthode simple pour les appliquer sans risque, en commençant par ce qui est exposé.
🎯 L'essentiel
Une mise à jour de sécurité corrige une faille désormais connue de tous. La reporter, c'est laisser une porte dont la serrure défectueuse a été décrite publiquement.
Les mises à jour s'accumulent pour trois raisons : la peur de casser, le redémarrage qui dérange, et surtout l'absence de responsable.
Quatre familles à couvrir : les postes, les serveurs, les équipements réseau et de sécurité (les plus oubliés), et les logiciels métier.
Priorité absolue : ce qui est exposé sur Internet. En septembre 2026, le CERT-FR a publié des alertes sur des équipements d'accès à distance de grandes marques.
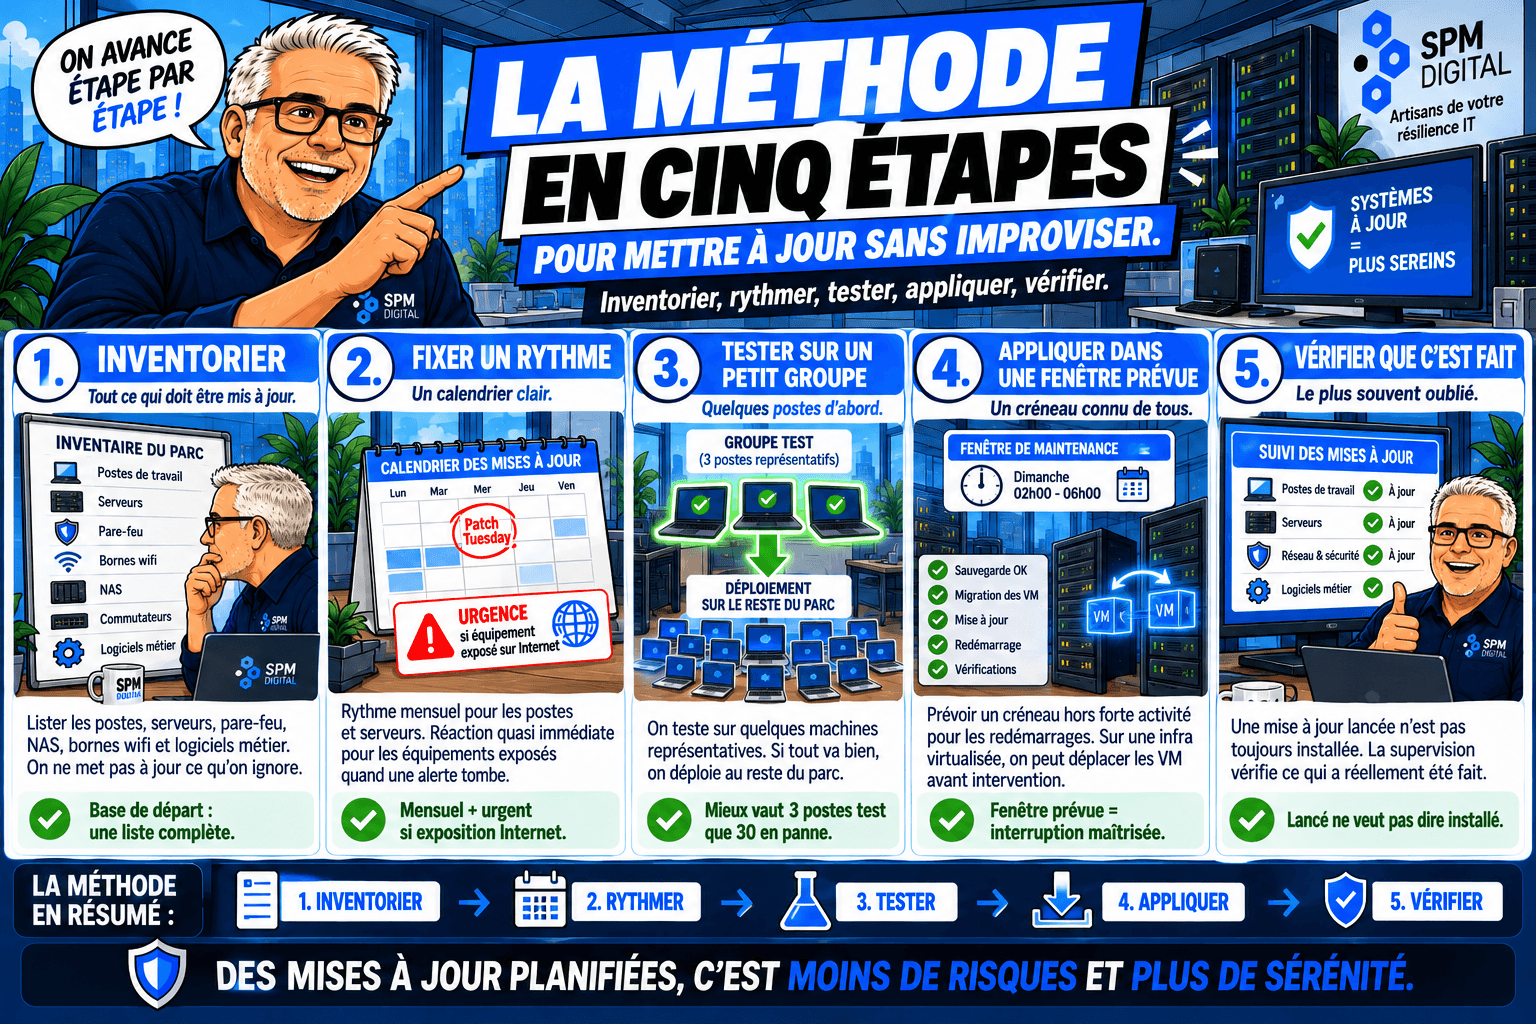
La méthode tient en cinq étapes : inventorier, fixer un rythme, tester sur quelques postes, appliquer, vérifier que c'est fait.
📌 Pourquoi ce sujet maintenant
Microsoft publie ses correctifs de sécurité le deuxième mardi de chaque mois. Ce mardi 13 octobre en est un. C'est l'occasion de regarder comment les mises à jour sont réellement appliquées chez vous, et par qui.
Sur la plupart des ordinateurs d'entreprise, il existe un bouton plus utilisé que tous les autres. Il apparaît en bas à droite de l'écran, propose de redémarrer pour installer des mises à jour, et on clique sur « reporter ».
Personne ne le fait par négligence. On le fait parce qu'on est en train de travailler, qu'on a une réunion dans dix minutes et que le redémarrage tombe toujours au mauvais moment. Multiplié par trente postes et quelques serveurs, cela donne un parc qui a plusieurs mois de retard sans que personne ne l'ait décidé.
ℹ️ Une mise à jour de sécurité, en une image
Imaginez qu'un fabricant de serrures découvre un défaut sur un modèle, et publie à la fois la méthode pour l'ouvrir et le barillet de remplacement. Tant que vous n'avez pas changé le barillet, votre porte ferme toujours. Mais la méthode pour l'ouvrir est désormais publique.
C'est exactement ce qu'est un correctif de sécurité : le remède arrive en même temps que la description du problème.
Pourquoi les mises à jour s'accumulent
La peur de casser quelque chose. Elle est légitime : une mise à jour peut perturber un logiciel métier ou une imprimante capricieuse. C'est une raison de tester avant de déployer, pas une raison de s'abstenir.
Le redémarrage. Un serveur qui redémarre, c'est une interruption. Sans fenêtre de maintenance prévue, on repousse, et on repousse encore.
Personne n'en est responsable. C'est la vraie cause, presque toujours. Une tâche qui appartient à tout le monde n'appartient à personne.
Les quatre familles, de la plus visible à la plus oubliée
1. Les postes de travail
Les plus visibles, et souvent les mieux traités, parce que le système insiste. Le point de vigilance : les postes sous un système qui ne reçoit plus de correctifs. Nous avions fait le point sur les échéances de fin de support à venir.
2. Les serveurs
Ils demandent un redémarrage planifié. Sur une infrastructure virtualisée bien conçue, on déplace les machines virtuelles vers un autre serveur avant de redémarrer, ce qui évite l'interruption. Sur un serveur unique, il faut une fenêtre de maintenance, et donc la prévoir.
3. Les équipements réseau et de sécurité
Pare-feu, boîtier d'accès à distance, NAS, commutateurs, bornes wifi. Leur logiciel interne, qu'on appelle micrologiciel ou firmware, se met à jour séparément, rarement automatiquement, et souvent jamais. Ce sont pourtant les équipements que les attaquants regardent en premier, parce qu'ils sont exposés sur Internet.
4. Les logiciels métier et les navigateurs
Comptabilité, gestion commerciale, lecteur de documents, navigateur. Chacun a son propre rythme, et certains dépendent de l'éditeur pour être mis à jour proprement.

⚠️ Ce qu'a montré le mois de septembre
Le CERT-FR, le centre gouvernemental de veille et d'alerte, a publié en septembre 2026 des alertes de sécurité concernant des équipements d'accès à distance SonicWall (2 septembre) puis Citrix NetScaler ADC et Gateway (28 septembre).
Point commun : ce sont des boîtiers qui ouvrent la porte du réseau vers l'extérieur. Quand une alerte de ce type tombe, le délai raisonnable se compte en jours, pas en mois. C'est d'ailleurs la porte d'entrée favorite de certains groupes, comme nous l'expliquions à propos du rançongiciel Akira.
La méthode, en cinq étapes
1. Inventorier. La liste de tout ce qui doit être mis à jour, y compris les équipements réseau et le NAS. On ne met pas à jour ce dont on ignore l'existence.
2. Fixer un rythme. Mensuel pour les postes et les serveurs, calé sur le cycle des correctifs. Immédiat, ou presque, pour les équipements exposés sur Internet quand une alerte est publiée.
3. Tester sur un petit groupe. Quelques postes représentatifs reçoivent les mises à jour en premier. Si rien ne casse en quelques jours, on déploie au reste du parc. Si quelque chose casse, on l'a découvert sur trois postes au lieu de trente.
4. Appliquer dans une fenêtre prévue. Un créneau connu de tous, hors des heures de forte activité, pour les redémarrages de serveurs.
5. Vérifier que c'est fait. L'étape la plus oubliée. Une mise à jour lancée n'est pas forcément une mise à jour installée. C'est l'un des rôles de la supervision : vérifier que ce qui devait être installé l'a bien été.
✅ Le point honnête
Oui, une mise à jour peut parfois casser quelque chose. Cela arrive, et nous l'avons tous vécu au moins une fois. La réponse n'est pas de ne plus rien mettre à jour, c'est de tester sur un petit groupe et d'avoir une sauvegarde récente avant d'intervenir sur un serveur.
Entre une imprimante qui boude une matinée et un pare-feu ouvert depuis six mois, l'arbitrage est vite fait.
Les questions à poser à votre prestataire
Quelle est la date de la dernière mise à jour de notre pare-feu et de notre accès à distance ?
Combien de postes ont plus d'un mois de retard sur les correctifs ? La réponse doit être un chiffre.
Que faites-vous quand le CERT-FR publie une alerte sur un équipement que nous utilisons, et sous quel délai ?
Avons-nous une fenêtre de maintenance pour les serveurs, et qui la connaît ?
🧭 Ce que nous faisons sur ce sujet
Les mises à jour font partie de notre offre d'infogérance et support : inventaire du parc, application planifiée des correctifs sur les postes, les serveurs et les équipements de sécurité, et vérification de ce qui a été réellement installé.
Nous suivons les alertes du CERT-FR sur les équipements que nous administrons, notamment les pare-feu Sophos et OPNsense, et nous planifions les redémarrages de serveurs, avec migration à chaud des machines virtuelles quand l'infrastructure le permet.
❓ Questions fréquentes
Qu'est-ce que le Patch Tuesday ?
C'est le nom donné au jour où Microsoft publie ses correctifs de sécurité mensuels : le deuxième mardi de chaque mois. D'autres éditeurs publient selon leur propre calendrier, et les correctifs urgents peuvent sortir à tout moment.
Faut-il installer les mises à jour dès leur sortie ?
Pour les équipements exposés sur Internet et en cas d'alerte publiée, oui, le plus vite possible. Pour le reste du parc, une approche par étapes est plus prudente : un petit groupe de postes d'abord, puis le reste quelques jours plus tard.
Une mise à jour peut-elle casser un logiciel métier ?
C'est possible, d'où l'intérêt de tester sur quelques postes avant de déployer partout, et de disposer d'une sauvegarde récente avant d'intervenir sur un serveur. C'est rare, et beaucoup moins coûteux qu'une faille exploitée.
Les équipements réseau se mettent-ils à jour tout seuls ?
Rarement. Pare-feu, NAS, commutateurs et bornes wifi ont un micrologiciel qui se met à jour séparément, souvent manuellement. Ce sont pourtant les équipements les plus exposés, et ceux qu'on oublie le plus souvent.
Sources & Références
CERT-FR, alerte CERTFR-2026-ALE-009 du 2 septembre 2026 : multiples vulnérabilités dans SonicWall Secure Mobile Access. Fait confirmé.
CERT-FR, alerte CERTFR-2026-ALE-011 du 28 septembre 2026 : multiples vulnérabilités dans Citrix NetScaler ADC et Gateway. Fait confirmé.
Microsoft Security Response Center : publication mensuelle des correctifs de sécurité le deuxième mardi du mois.
CERT-FR, alertes de sécurité et avis de vulnérabilité : consulter.
Microsoft, guide officiel des mises à jour de sécurité : consulter.
Cybermalveillance.gouv.fr, bonnes pratiques sur les mises à jour : consulter.

Rédigé par Sylvain Sarazin
J’aide les entreprises et collectivités à repartir vite après un incident informatique.
Artisan de la résilience IT
Similar Topic


