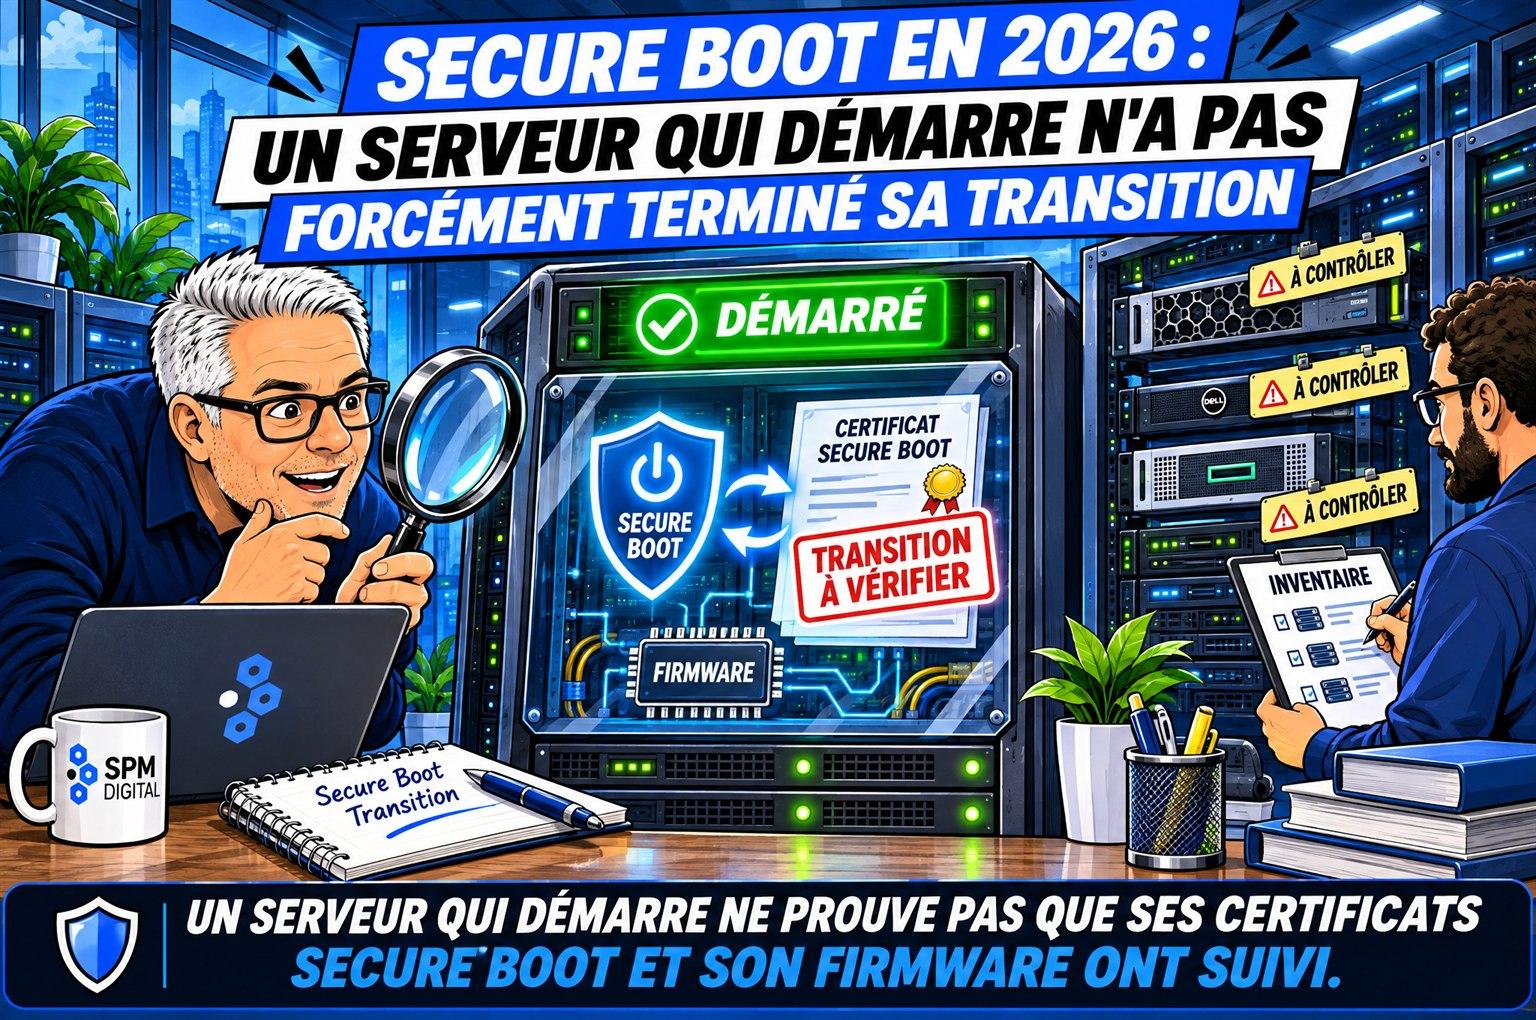
Continuer à démarrer ne prouve pas la transition
La documentation Microsoft pour Windows Server explique que des systèmes peuvent continuer à démarrer alors que les anciens certificats ne permettent plus de valider certaines protections futures du démarrage. Elle décrit également des situations de transition incomplète ou de firmware incompatible.
Le constat utile n'est donc pas « le serveur s'est allumé ». Il faut vérifier l'état de mise à jour et les consignes applicables à sa configuration.
Le système et le matériel doivent raconter la même histoire
Le firmware est le logiciel intégré qui prépare notamment le démarrage du matériel. Sa maintenance et celle du système d'exploitation peuvent suivre des chemins différents. Un tableau de mises à jour limité à Windows ne représente pas forcément l'ensemble.
Dans l'inventaire, rapprochez modèle, version de firmware, système et rôle métier. Identifiez qui maintient chaque couche. Pour une machine virtuelle, examinez aussi les caractéristiques de la plateforme qui lui présente son environnement de démarrage.
Faire un pilote qui représente les différences du parc
Une validation sur un seul modèle ne couvre pas toutes les configurations. Constituez un périmètre d'essai représentatif des différences qui comptent : matériel, versions et protections du disque. Vérifiez d'abord les recommandations du constructeur et de l'éditeur.
Avant l'intervention, préparez les moyens de récupération autorisés et la disponibilité des intervenants. Définissez le contrôle attendu après changement : état confirmé, redémarrage réussi et application accessible. Chaque étape doit avoir un responsable.
Traiter un écart sans supprimer la protection
Un démarrage difficile ne justifie pas de désactiver durablement les mécanismes de sécurité pour déclarer le dossier clos. Il faut comprendre la cause, respecter les procédures supportées et faire confirmer la réponse retenue.
Le point de suivi doit distinguer les machines vérifiées, celles en attente d'un prérequis et celles dont le scénario reste à traiter. Cette vue rend la maintenance discutable et planifiable. Un inventaire n'est utile que s'il sait aussi dire ce qu'on ne sait pas encore.
Les questions à poser à votre prestataire
- Quel contrôle confirme l'état Secure Boot de nos serveurs ?
- Le firmware et les recommandations du constructeur ont-ils été examinés ?
- Les environnements virtuels ont-ils été inclus dans le périmètre pertinent ?
- Quel groupe pilote représente les différences du parc ?
- Quels moyens de récupération seront disponibles pendant la maintenance ?
❓ Questions fréquentes
Le démarrage fonctionne. Et la préparation dans son ensemble ?
Situez les points de maintenance qui méritent une vérification.
Le Test de Résilience IT donne un premier repère sur votre préparation. Il ne réalise pas le contrôle technique de Secure Boot.
Sylvain Sarazin
Fondateur de SPM DIGITAL · Artisan de la résilience IT