Le 12 janvier 2027, votre serveur ne s'éteindra pas. Il cessera d'être réparé.
Actualités
6 Min
Windows Server 2016 perd son support le 12 janvier 2027. Trois options par machine : migrer, prolonger, isoler. Comment décider, et par quel appel commencer.

🎯 L'essentiel
Le 12 janvier 2027, Windows Server 2016 cesse de recevoir des correctifs de sécurité. Rien ne s'éteint, rien ne clignote. C'est exactement ce qui rend ce sujet facile à repousser et coûteux à ignorer.
Ce qui s'arrête, ce n'est pas le serveur : c'est la correction des failles. Celles découvertes après cette date resteront ouvertes définitivement.
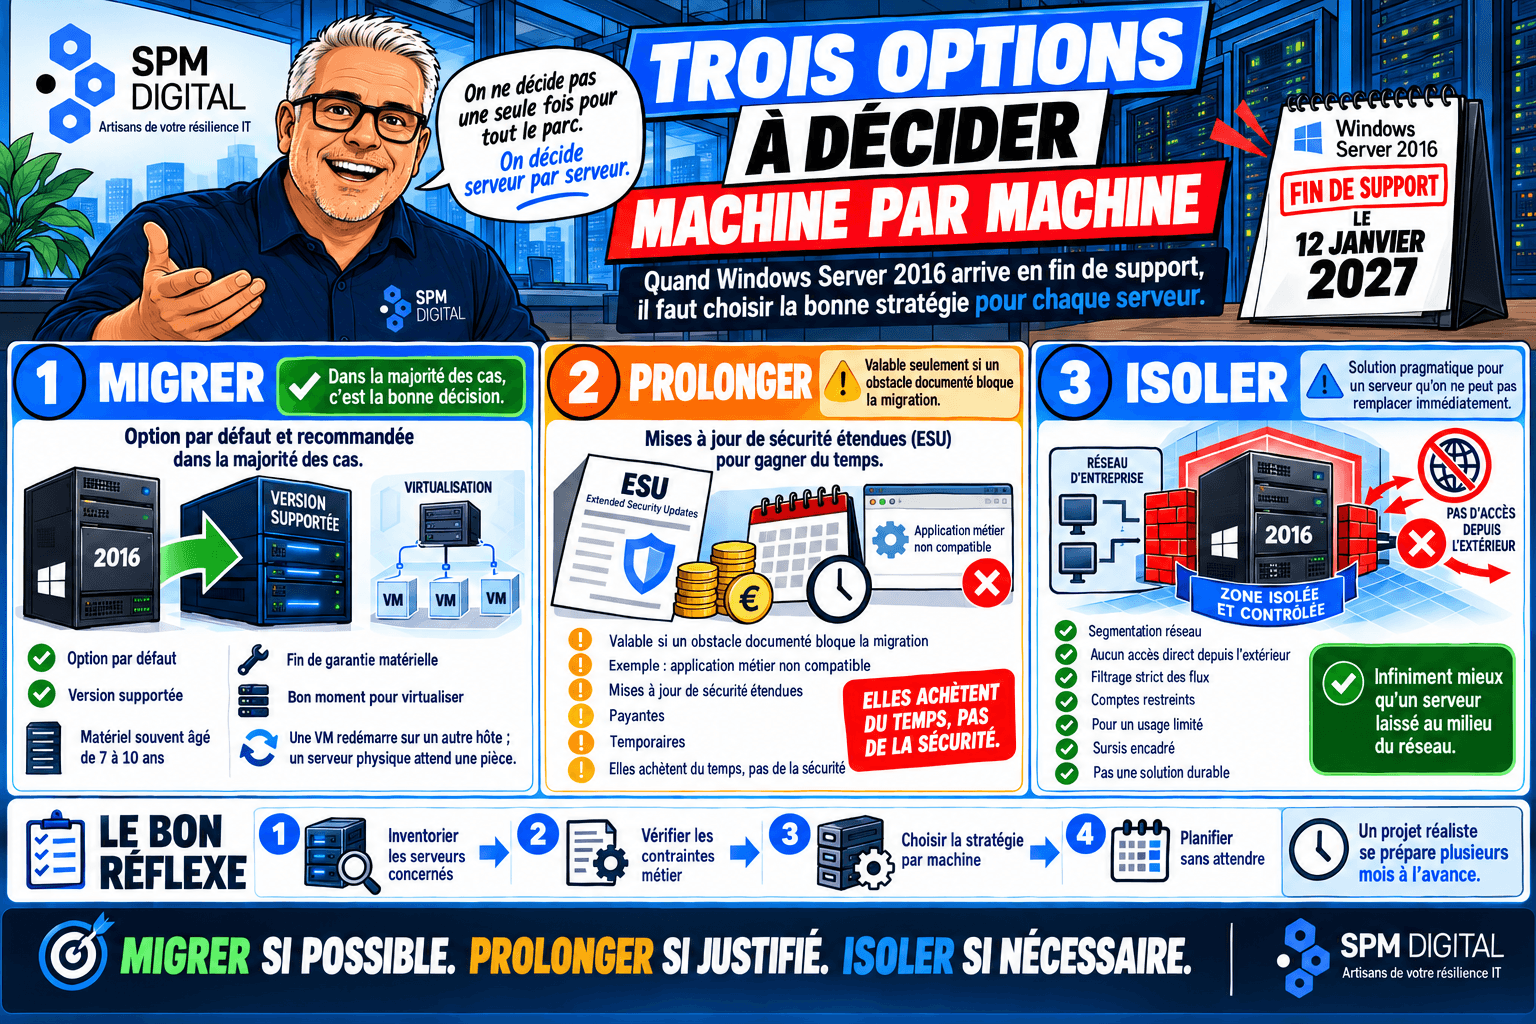
Trois options, à décider machine par machine : migrer, prolonger avec les mises à jour de sécurité étendues, ou isoler.
Les mises à jour étendues achètent du temps, pas de la sécurité. Elles sont payantes et limitées dans le temps.
La version cible ne se choisit pas dans une fiche produit. Elle se choisit en appelant vos éditeurs métier.
Un projet de ce type demande quatre à six mois. En partant de septembre, c'est confortable. En partant de décembre, c'est une urgence.
📌 Pourquoi ce sujet maintenant
Nous avons publié en août un panorama des échéances de fin de support. Celle-ci mérite son propre article, parce qu'elle concerne le serveur central de beaucoup de PME, celui sur lequel tourne souvent l'annuaire, le partage de fichiers et parfois l'application métier. Et parce qu'en partant maintenant, la décision se prend au calme.
Il faut d'abord dire ce qui ne va pas se passer, parce que la communication autour de ces échéances entretient une confusion utile à personne.
Le 12 janvier 2027, votre serveur démarrera normalement. Vos utilisateurs se connecteront, vos fichiers seront là, votre application métier tournera. Aucun message, aucun compte à rebours, aucune interruption.
Ce qui s'arrête, c'est la réparation. À partir de cette date, une faille découverte dans ce système ne sera plus corrigée. Jamais.
ℹ️ Pourquoi c'est un vrai sujet, et pas une opération commerciale
Un serveur non corrigé n'est pas dangereux en soi. Il devient dangereux quand une faille est publiée, parce qu'elle l'est pour tout le monde en même temps : pour vous et pour ceux qui cherchent des machines vulnérables.
Et il y a un second effet, moins spectaculaire mais plus fréquent : les éditeurs de logiciels cessent progressivement de supporter les systèmes que Microsoft ne supporte plus. Vous n'avez alors plus de problème de sécurité, vous avez un problème de mise à jour de votre application métier.
Trois options, et elles se décident machine par machine
Migrer
C'est l'option par défaut, et la bonne dans la majorité des cas. Le système est remplacé par une version supportée, ce qui est souvent l'occasion de traiter deux autres sujets en même temps.
Premier sujet : le matériel. Un serveur qui fait tourner du 2016 a fréquemment sept à dix ans. Il n'est pas seulement en fin de support logiciel, il est en fin de garantie.
Second sujet : la virtualisation. Si cette machine est encore physique, c'est le bon moment pour la virtualiser. Cela n'ajoute pas de complexité au projet, et cela change radicalement ce qui se passe le jour d'une panne matérielle : une machine virtuelle redémarre sur un autre hôte, un serveur physique attend une pièce.
Prolonger
Microsoft propose des mises à jour de sécurité étendues, payantes et limitées dans la durée. C'est une solution valable dans un cas précis : quand un obstacle documenté empêche la migration, typiquement une application métier non compatible dont le remplacement est déjà planifié.
Ce n'est pas une solution valable pour gagner du temps sur une décision. Ces mises à jour coûtent de l'argent chaque année, elles ne règlent rien sur le fond, et elles ont une fin. Formulé autrement : elles achètent du temps, pas de la sécurité.
Isoler
L'option la moins connue et parfois la plus pragmatique. La machine reste en place, mais on réduit fortement ce qu'elle peut atteindre et ce qui peut l'atteindre : segmentation réseau, suppression de tout accès direct depuis l'extérieur, filtrage strict des flux, restriction des comptes qui s'y connectent.
Cela convient à un serveur qui ne fait qu'une chose, pour un usage limité, et qu'on ne peut pas remplacer immédiatement. C'est du sursis encadré, pas une solution durable, mais c'est infiniment mieux que le même serveur laissé au milieu du réseau.
⚠️ L'appel à passer avant toute décision
Ce n'est pas à votre prestataire informatique, et ce n'est pas à Microsoft. C'est à l'éditeur de votre logiciel métier.
La question exacte, par écrit : « sur quelles versions de Windows Server supportez-vous officiellement votre application aujourd'hui, et pour combien de temps ? » La réponse détermine votre version cible et votre calendrier. Beaucoup de projets se plantent parce que cette question est posée après le choix de l'architecture, et pas avant.
Le cas particulier de l'annuaire
Si le serveur concerné héberge votre Active Directory, c'est-à-dire l'annuaire qui définit qui est qui et qui a le droit de quoi, le projet change de nature. Ce n'est plus une migration de serveur, c'est une migration de fondation.
Cela se fait très bien, avec une méthode connue et sans coupure pour les utilisateurs. Mais cela ne s'improvise pas un samedi, et cela demande deux préalables non négociables : une sauvegarde de l'annuaire et une restauration déjà testée. Ce point rejoint directement notre article sur ce que Microsoft ne sauvegarde pas.
✅ Le calendrier réaliste
Septembre et octobre. Inventaire des machines concernées, appels aux éditeurs, décision par machine.
Novembre. Commande du matériel si besoin. Les délais d'approvisionnement sur les serveurs ne sont pas revenus à ce qu'ils étaient.
Décembre à mars. Migration par lots, avec une validation après chaque lot.
En partant maintenant, on décide. En partant en décembre, on subit un calendrier. Et personne ne fait de bon travail entre Noël et le jour de l'an.
🧭 Ce que nous faisons sur ce sujet
SPM Digital réalise l'inventaire et l'arbitrage machine par machine : ce qui se migre, ce qui se prolonge, ce qui s'isole, avec l'appel aux éditeurs métier et le chiffrage associé.
Nous conduisons ensuite la migration, avec virtualisation sur Proxmox VE, VMware ou Hyper-V, migration de l'Active Directory, fourniture du matériel en neuf ou en reconditionné garanti, et sauvegarde testée avant tout démarrage.
❓ Questions fréquentes
Que se passe-t-il exactement le 12 janvier 2027 ?
Rien de visible. Le serveur démarre et fonctionne normalement. Ce qui s'arrête, c'est la publication de correctifs de sécurité : toute faille découverte après cette date restera ouverte.
Les mises à jour de sécurité étendues sont-elles une bonne solution ?
Elles sont utiles quand un obstacle documenté empêche la migration, par exemple une application métier non compatible dont le remplacement est déjà planifié. Elles sont payantes, limitées dans le temps, et elles achètent du temps, pas de la sécurité.
Comment choisir la version de destination ?
En appelant vos éditeurs de logiciels métier et en obtenant par écrit les versions officiellement supportées. C'est cette réponse qui détermine la cible, pas un tableau de compatibilité générique.
Faut-il profiter de l'occasion pour virtualiser ?
Si la machine est encore physique, c'est souvent le bon moment. Cela n'alourdit pas beaucoup le projet et cela change ce qui se passe lors d'une panne matérielle : une machine virtuelle redémarre sur un autre hôte, un serveur physique attend une pièce.
Sources & Références
Microsoft, cycle de vie et dates de fin de support de Windows Server 2016.
Documentation Microsoft sur les mises à jour de sécurité étendues.
Retours terrain SPM Digital sur les migrations de serveurs et d'annuaires Active Directory chez nos clients.

Rédigé par Sylvain Sarazin
Expert IT pour PME en Île-de-France · virtualisation, sécurité, infogérance.
Similar Topic


