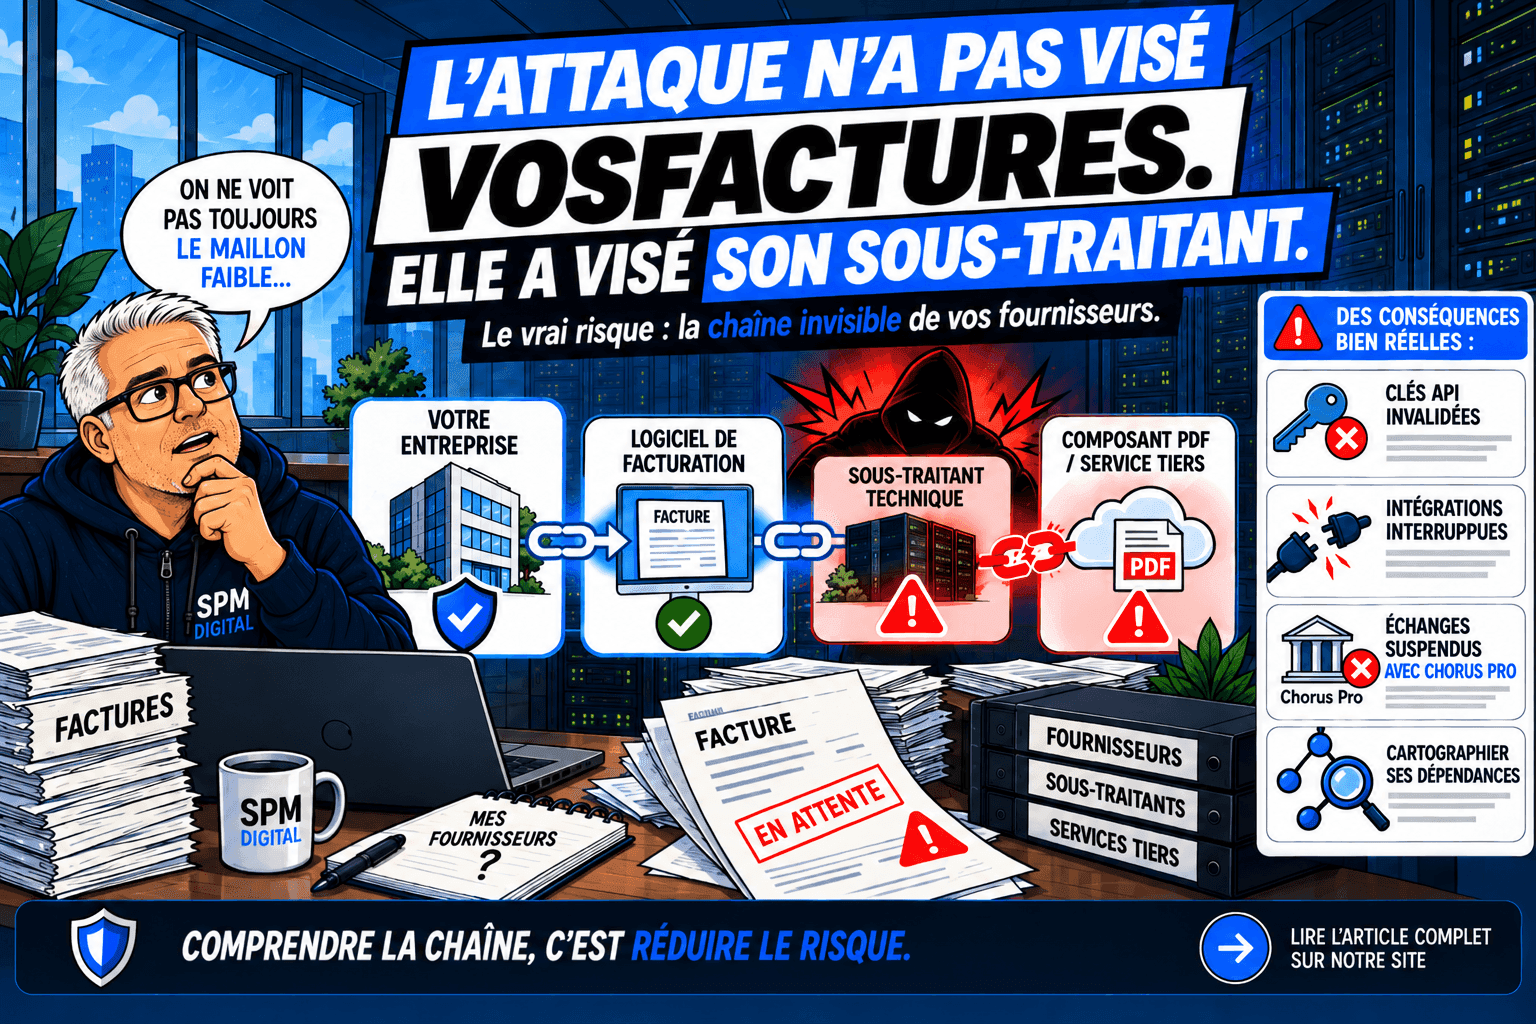
L'attaque n'a pas visé VosFactures. Elle a visé son sous-traitant.
Actualités
6 Min
VosFactures touché via un sous-traitant, un mois après la première étape de la réforme. Ce que cela dit de vos dépendances, et quatre questions à poser.
Le 29 septembre, la société qui exploite VosFactures apprend que l'un de ses prestataires techniques vient d'être attaqué. Le 1er octobre, elle invalide tous les codes API de ses utilisateurs. Le même jour, l'État suspend ses échanges avec la plateforme, par précaution.
Vous n'utilisez peut-être pas VosFactures. En revanche, vous utilisez très probablement un service dont vous ignorez le fournisseur du fournisseur. C'est là que se trouve le vrai sujet.
Ce qui est confirmé, et ce qui ne l'est pas
Le faux sentiment de sécurité : « notre fournisseur est certifié »
Le service de l'éditeur est hébergé dans un cloud qualifié par l'ANSSI, et l'éditeur n'y a détecté aucune compromission directe. C'est rassurant, et c'est exact. Mais, comme le souligne la presse spécialisée, une qualification de sécurité ne protège que le périmètre qu'elle couvre, pas nécessairement celui des sous-traitants.
Faites le schéma de votre propre situation. Vous, votre logiciel de facturation, son sous-traitant, un composant qui fabrique des PDF. Quatre maillons. Vous en connaissez deux.
Ce que ça change pour l'activité
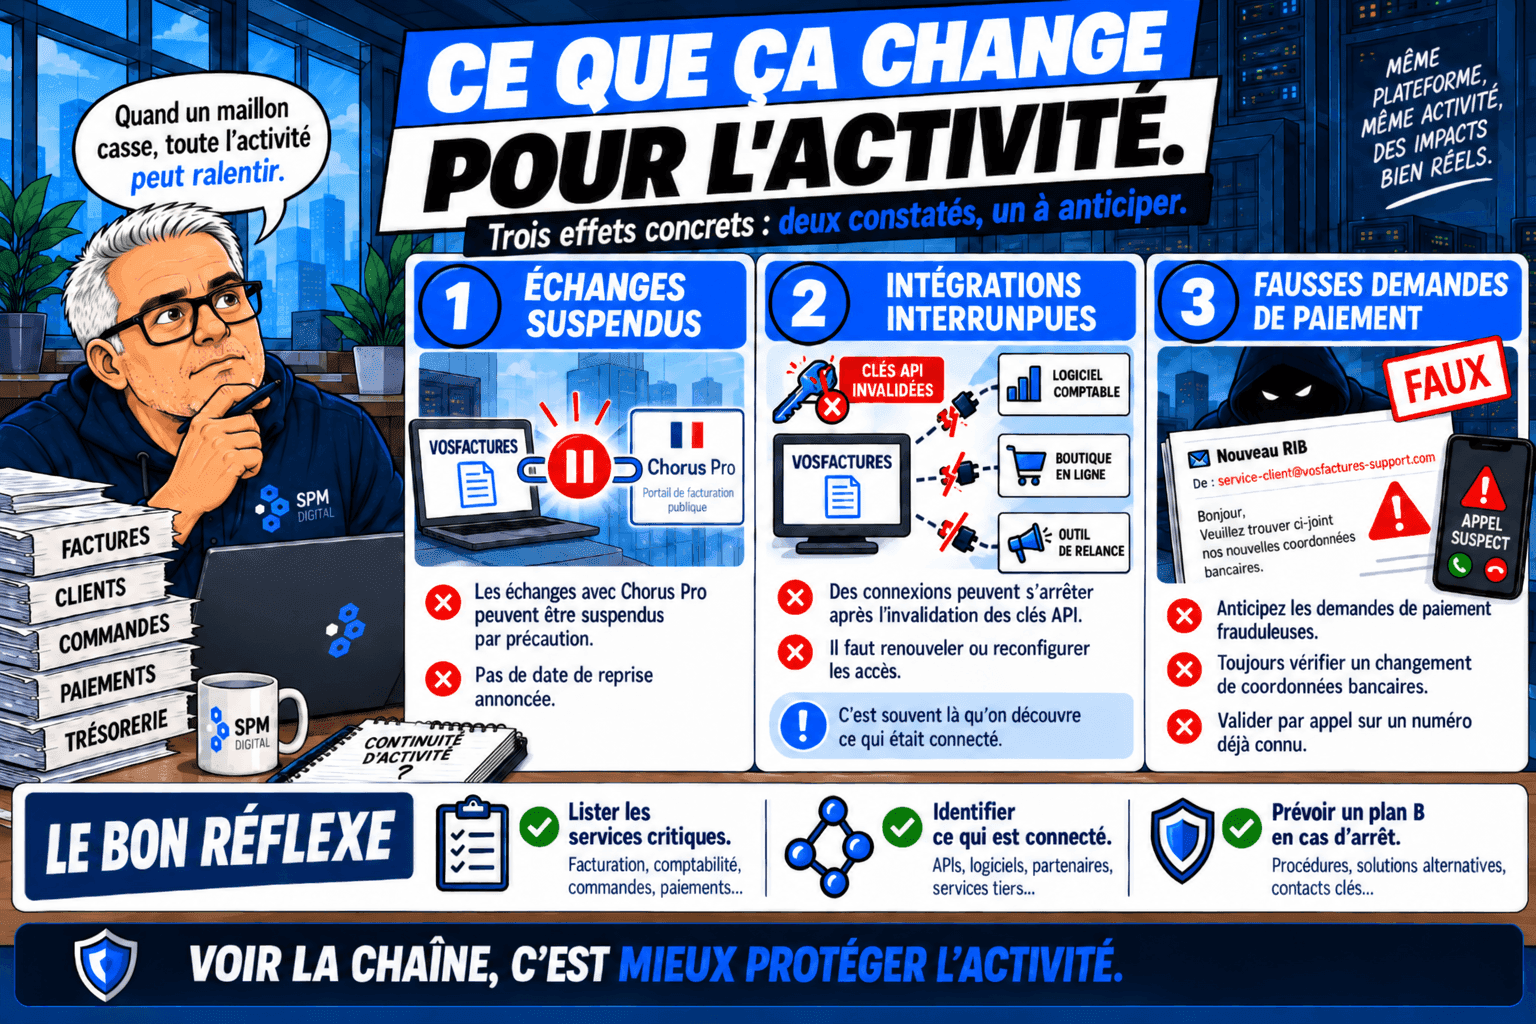
Pas besoin d'un scénario catastrophe. Trois effets concrets, deux constatés et un à anticiper :
Des échanges suspendus par précaution entre la plateforme et Chorus Pro, sans date de reprise annoncée au moment de la rédaction.
Des intégrations potentiellement interrompues. Les outils reliés à la plateforme par une clé API ont pu cesser d'échanger avec elle jusqu'au renouvellement ou à la reconfiguration de leurs clés. Selon les usages de chacun, cela peut concerner un logiciel comptable, une boutique en ligne ou un outil de relance. On découvre souvent ses dépendances le jour où elles cassent.
Une vague de fausses demandes de paiement à anticiper. La presse rapporte que l'éditeur a lui-même appelé à la vigilance sur toute demande de paiement ou de changement de coordonnées bancaires. Le mécanisme est connu : nous l'avions détaillé dans notre article sur les fuites de l'été.
Anticiper : cartographier ses maillons
Ce n'est pas un projet de six mois. Une feuille, une heure, deux personnes. Listez les cinq services dont l'arrêt pendant trois jours vous mettrait à l'arrêt : facturation, messagerie, paie, logiciel métier, stockage de fichiers. Pour chacun, quatre questions :
Où sont mes données, et chez qui ? L'hébergeur, et les sous-traitants que le fournisseur accepte de nommer.
Puis-je tout exporter moi-même, aujourd'hui ? Et quand l'ai-je fait pour la dernière fois ?
Qu'est-ce qui se branche dessus, et qui détient les clés ? Chaque connexion par clé API est une dépendance de plus.
Que faisons-nous si le service est indisponible trois jours ? Un plan B manuel, même grossier, vaut mieux qu'aucun.
Et une règle d'hygiène que personne n'applique : le mail « Information importante concernant votre compte » n'est pas du spam, cette fois. Encore faut-il que quelqu'un le lise le jour même, et sache quoi en faire. C'est le même mécanisme que dans notre article sur les pannes que découvre d'abord un salarié.
❓ Questions fréquentes
L'éditeur indique que des données de comptes, de clients, de fournisseurs et une partie des documents générés ont pu être consultées, et que les cartes bancaires ne sont pas concernées. Référez-vous aux notifications que vous avez reçues. Dans le doute, validez par un appel toute demande de changement de coordonnées bancaires.
Vérifiez si ses codes API ont été invalidés, puis recréez-les. C'est aussi le bon moment de lister tout ce qui est connecté et de limiter les droits de chaque connexion au strict nécessaire.
Non. Elle couvre un périmètre défini. La question utile est : quels sous-traitants traitent mes données, et sont-ils dans ce périmètre ?
Par un exercice d'une heure : cinq services critiques, quatre questions chacun, une date d'export de vos données, et le nom de la personne qui lit les mails du fournisseur. Pour les obligations de facturation elles-mêmes, rapprochez-vous de votre expert-comptable.
Vos dépendances, vous les connaissez toutes ?
Vous ne savez pas comment votre activité réagirait si l'un de vos services en ligne s'arrêtait trois jours ? Évaluez votre résilience IT.